AI無界,安全有方:vivo構築AI時代可信安全基座
/朝聞通/2026年9月16日,2026 vivo開發者大會(簡稱VDC)在廣東深圳成功舉辦。本屆大會以“同心·同行”為主題,共設置1個主會場及9個分會場,集中呈現vivo在操作系統、人工智能及生态合作等領域的最新成果。在安全與隐私分會場,面對AI持續拓展應用邊界帶來的新型安全與隐私挑戰,vivo與行業夥伴集中展示智能體(Agent)運行安全、隐私權限體系、可信生态、AI安全運營與智能攻防等最新實踐。
随着AI大模型端側爆發與智能體快速發展,應用與數據邊界持續拓展,安全也從傳統風險防護走向支撐AI規模化落地的基礎能力。圍繞“AI無界,安全有方”,vivo同步推進提升用戶信任、打造産品安全優勢、建設AI攻防能力與繁榮可信生态四大方向,通過透明可控的隐私體驗、前瞻性的攻防布局與千鏡可信生态開放,以技術确定性護航全球化及AI時代的長遠發展。

vivo安全規劃負責人 鄒力佳
築牢運行基座,構建可信AI底座
AI智能體具備自主規劃、執行、感知和記憶能力,在提升服務效率的同時,也帶來了如間接注入、記憶污染等安全風險及智能體App使用過程範圍不透明等用戶隐私風險。針對智能體運行過程中的新型攻擊面,vivo圍繞“安全可控”和“透明可信”兩大目标,構建從底層基座到系統架構的可信AI終端。
在智能體運行安全方面,vivo構建了一套覆蓋智能體全運行流程的縱深防禦體系:輸入輸出階段,通過AI防火牆識别惡意用戶輸入并防止違規内容輸出;規劃階段,借助可信軌迹技術确保智能體行為與用戶原始意圖對齊,防範任務劫持;執行階段,通過安全防禦機制與風險分級管控守住安全底線、保障用戶可控;感知階段,采用注入檢測技術防止不可信外部輸入引發惡意注入攻擊。這四層安全防禦技術共同構成了智能體運行的安全基座。

vivo AI安全專家 王凱
在vivo自研安全能力之外,生态夥伴也從AI基礎設施層提供進一步保障。谷歌應用現代化解決方案架構師劉凡分享了Model Armor、Agent Gateway及gVisor等技術實踐,分别覆蓋模型輸入輸出防護、智能體交互治理和代碼執行環境隔離,為AI應用構建多層安全防線。

谷歌應用現代化解決方案架構師 劉凡
當安全防護從智能體運行進一步延伸到雲端,用戶數據如何在獲得更強算力的同時保持私密,成為另一項關鍵課題。為此,vivo構建私密雲計算(PCC),通過遠程證明、全鍊路遞歸端到端加密和硬件級機密計算,讓數據在端側、CPU、GPU及不同雲端服務間流轉時始終處于可信環境,為防詐和智能體等複雜業務建立從端到雲的完整隐私保護鍊路。
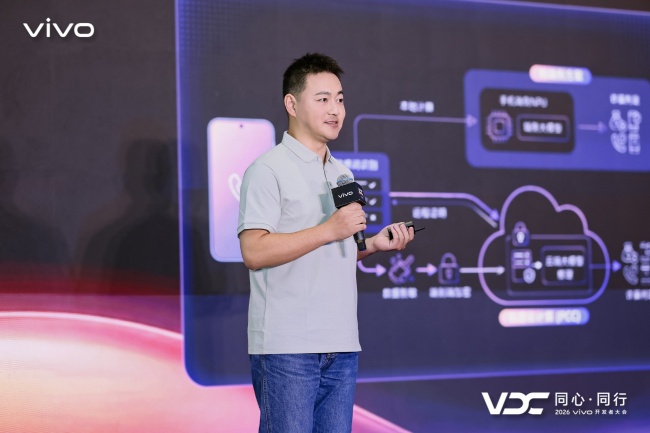
vivo AI安全專家 王福維
在vivo私密雲構建端雲可信鍊路的基礎上,安全能力還可進一步向公有雲和更廣泛的AI生态延伸。火山引擎AICC産品研發負責人張堯分享了AICC公有雲AI安全基座,通過芯片級可信、全棧安全基線、端到端機密性和可追溯審計,為企業雲端大模型應用構建可信的“安全屋”;同時,火山Jeddak AICC可與vivo私密雲互通擴展,并以機密MaaS服務連接多類模型與企業現有工具鍊,在保障數據安全和調用可控的同時,推動AI能力更開放、高效地落地。

火山引擎AICC産品研發負責人 張堯
隐私權限體系升級,開放千鏡可信生态
智能體跨應用調用能力不斷增強,也在改變傳統的隐私授權方式。過去用戶主要向單個應用授予權限,而在AIOS時代,智能體一次任務可能涉及多類數據與服務,數據訪問需要從泛化授權進一步轉向按場景、按意圖的精準授權。
為此,vivo持續推進隐私權限體系建設,通過系統控件和權限審核,從系統層收緊數據訪問邊界。目前相關能力已覆蓋5000萬+設備、使用應用超過10萬款。今年,vivo針對已有的系統控件做了進一步升級,如照片選擇器、嵌入式照片選擇器、位置控件等,以更合理的系統能力,将隐私權限體系從“泛權限”轉化為“精準授權”。面向AI場景,vivo把靜态授權轉化為動态授權,即“AI單次任務,數據單次授予”:例如AI修圖隻獲得用戶選中的照片,查找附近服務僅調用當次位置,讓用戶無需開放持續權限也能完成任務。

vivo安全産品經理 黃偉濤
為打造全新的端側智能安全底座,vivo也持續升級千鏡可信生态。千鏡以系統級風險檢測引擎為技術驅動,将芯片層硬件可信根、内核層安全度量、框架層環境檢測以及應用層反欺詐等能力轉化為生态夥伴可調用的基礎安全服務,并圍繞“更開放、更可信、更智能”持續演進。
上線以來,千鏡可信服務已累計覆蓋超2億設備、20餘業務場景,累計減少資損超3億元;相關能力已落地金融風控及智能體等場景,并進一步開放原子化風險因子和可信底座能力,推動設備安全能力與業務風險判斷形成聯防聯控。

vivo安全工程師 翟東岩
引入AI驅動,推動安全效率躍遷
當AI成為新的攻擊工具,防禦能力本身也需要借助AI完成效率升級。vivo圍繞“基于AI的安全效率躍遷”這一命題,展示了從AI輔助人做事、到增強人的能力,再到AI自己就是能力的完整演進路徑。
在AI輔助灰黑産治理中,vivo将AI引入發現、研判和處置完整鍊路:通過發現環節模型識别變種、研判環節自動分析實現标準化輸出、處置環節批量打擊形成效果反饋閉環,形成AI全流程治理,把過去高度依賴人工經驗的安全治理逐步實現自動化。

vivo應用安全總監 錢钰
在AI重構辦公安全運營中,vivo以AI為基座重構辦公安全運營,構建能力生成、自主調查與可信執行閉環:将證據缺口與新TTP轉化為可複用能力;調查Agent結合身份綁定,通過有狀态Workflow按證據契約調用Skill與MCP,動态補證與研判;可信閘門約束自動響應,推動運營走向可積累、可檢驗、可持續進化。

vivo信息安全工程師 陳心儀
面向AI原生開發場景,vivo打造的AI原生的安全工具“千鏡安全智能體”再進化,從“被動檢查”走向“主動約束”。在傳統安全工具全面接入AI的基礎上,vivo新增SecAgent、Agent Tools及Agent Skills等安全護欄,将風險控制前移至AI編碼、工具準入和技能使用過程,讓安全能力随AI開發範式同步演進。

vivo安全研發工程師 劉津銘
從AI原生安全工具的主動約束進一步走向生态共建,AI Coding也成為安全能力建設的新戰場。上海安勢信息技術有限公司CTO周迪之分享了CleanCode Security Agent的實踐:面對AI生成代碼速度提升帶來的漏洞發現壓力,其推動代碼安全檢測從傳統SAST、Coding Agent向Security Agent演進,通過動态規則、主動感知與精準搜索,實現面向全倉級代碼的結構化安全檢測;同時基于開放接口,聯動安全威脅、軟件架構、代碼研發與測試等專家Agent,形成通用能力與業務定制能力共建的開放架構,持續提升高價值缺陷發現與修複效率。

上海安勢信息技術有限公司CTO周迪之
升級智能攻防,共建AI時代防線
AI提升防禦效率的同時,攻擊門檻降低,攻擊速度加快。面對攻擊智能化、安全邊界模糊和攻擊面持續延伸,vivo進一步建設面向AI Agent的體系化攻防能力。
vivo安全攻防實驗室從業務實戰積累了面向移動端AI智能體(端雲協同架構)的移動AI Agent攻擊矩陣,融合了傳統移動應用安全與AI Red Team視角,覆蓋移動終端上AI Agent的多維攻擊面及對抗技術,使新型AI安全威脅進一步走向可分類、可驗證、可防護。同時,融合Agent 工作流增強安全攻防能力,拓寬了風險覆蓋度、高效地深挖邏輯漏洞,提升安全攻防工作的自動化水平與執行效率。

vivo安全攻防工程師 韓柏茹
與此同時,vivo與DARKNAVY深藍已連續三年圍繞移動安全前沿問題展開合作。從TEE安全、手機智能體安全到AI OS安全建設,雙方持續探索新的攻擊面與防禦機制,DARKNAVY進一步将安全研究經驗與國産開源大模型結合,通過deepsec覆蓋漏洞自動發現、自動驗證和輔助修複,讓AI也成為持續攻防的重要能力。

DARKNAVY深藍安全研究總監 肖軒淦
從智能體運行安全,到數據訪問與端雲可信;從安全運營效率提升,到智能化攻防體系建設,AI時代的安全正在從單點能力走向貫穿系統、數據、開發與生态的長期工程。未來,vivo将繼續攜手開發者與行業夥伴,推動安全能力開放共建,為AI創新築牢可信基礎,共同構建更加安全、健康、可持續的智能生态。
