銀狐木馬接連變招:國内僅一家能明确檢出
/朝聞通/你以為隻是裝個“中文包”,沒想到電腦卻落入攻擊者手中了!
近期,瑞星安全研究院接連發現銀狐木馬變種,從僞裝成普通安裝包,到借助顯卡隐藏惡意代碼,攻擊花樣頻繁翻新,隐藏惡意行為的手法也在不斷變化。對用戶而言,一次放松警惕的下載安裝,就可能讓電腦面臨遠程受控、重要資料洩露的風險。
一個“中文包”,暗藏控制電腦的風險
此次銀狐變種僞裝成“點擊安裝簡體中文包.msi”,借安裝語言包的名義誘導用戶運行。
安裝程序運行後,木馬程序會将藏在文本文件中的惡意代碼還原到内存中執行,并設置登錄後自動啟動,通過加密通信與攻擊者的控制端聯系。這些隐藏動作會增加發現和排查的難度,讓電腦面臨遠程受控、信息洩露等風險。
國内參測廠商中,僅瑞星檢出該樣本
針對上述“中文包”樣本,國家計算機病毒協同分析平台的檢測顯示:28個引擎中僅2個檢出,瑞星是其中唯一檢出的國内安全引擎。瑞星将該樣本識别為 Trojan.ShellCodeLoader/AHK!1.147BC,不僅判定樣本具有惡意性,還指出了“借助腳本加載惡意代碼”的技術特征,為識别和排查這類隐蔽威脅提供了依據。
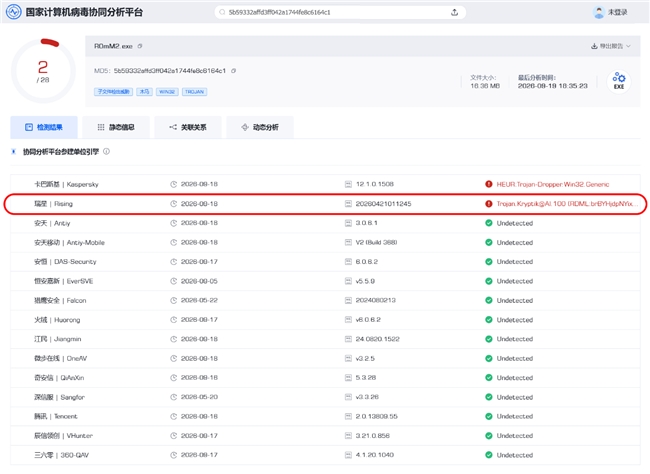
稿件還在寫,銀狐又有新變種
就在本文撰寫期間,瑞星安全研究院又發現銀狐新變種,檢測名為 Trojan.ShellCodeRunner/x64!1.14802.這款變種借助顯卡解密惡意代碼,再送回内存執行。在缺少所需顯卡支持的自動分析環境中,相關惡意流程可能無法展開,增加了分析難度。銀狐不僅不斷換“外衣”,隐藏惡意行為的手法也在翻新。
防護不能隻靠“看着正常”
瑞星安全專家提醒,近期銀狐木馬持續活躍,廣大用戶應密切關注安全廠商發布的最新風險提示,保持警惕,不随意下載安裝來路不明的軟件,并及時更新安全軟件和病毒庫,做好日常防護,如發現可疑情況及時掃描,企業用戶應聯系安全人員排查。
銀狐不斷變招,用戶更要守住入口:不輕信、不亂裝、不忽視安全提醒。
